Domain ssfn.de kaufen?
Wir ziehen mit dem Projekt
ssfn.de um.
Sind Sie am Kauf der Domain
ssfn.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ssfn.de kaufen?
Welche Subnetzmaske?
Welche Subnetzmaske wird benötigt, um die IP-Adressen in einem bestimmten Netzwerk zu segmentieren und zu organisieren? Die Subnetzmaske definiert, welche Teil der IP-Adresse für das Netzwerk und welcher Teil für die Hosts verwendet wird. Sie bestimmt auch die Anzahl der verfügbaren Hosts in einem Subnetz. Eine falsche Subnetzmaske kann zu Problemen bei der Kommunikation zwischen Geräten im Netzwerk führen. Daher ist es wichtig, die richtige Subnetzmaske entsprechend den Anforderungen des Netzwerks festzulegen. **
Wie berechne ich die Subnetzmaske und die Netzwerk-ID?
Die Subnetzmaske wird berechnet, indem man die Anzahl der Bits für das Netzwerk in der IP-Adresse mit 1en füllt und die restlichen Bits mit 0en auffüllt. Die Netzwerk-ID ist die IP-Adresse des Netzwerks, die durch die Subnetzmaske definiert wird. Man erhält sie, indem man die IP-Adresse mit der Subnetzmaske bitweise verundet. **

Ähnliche Suchbegriffe für Subnetzmaske
Top-Angebote
Produkte zum Begriff Subnetzmaske:
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
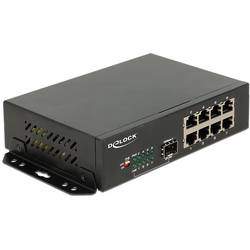
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
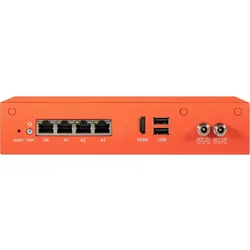
Securepoint FIREWALL RC100 G5, FirewallDie Securepoint Firewall RC100 G5 ist eine leistungsstarke UTM-Appliance, die für den Einsatz in kleinen bis mittelgrossen Netzwerken konzipiert wurde. Mit einer maximalen Benutzeranzahl von 25 bietet sie umfassende Sicherheitsfunktionen, darunter eine Firewall, ein VPN-Gateway, mehrere Virus- und Malware-Scanner sowie einen hochentwickelten Spam-Filter. Die Appliance gewährleistet durch Echtzeit-Content-Filterung für Web und E-Mail sowie Zero-Day-Protection einen hohen Schutz vor Bedrohungen. Die Unterstützung von ACME-Zertifikaten ermöglicht eine einfache Verwaltung von SSL-Zertifikaten. Die Firewall bietet einen Durchsatz von bis zu 3,74 Gbit/s und ist mit verschiedenen WLAN-Standards kompatibel, was eine flexible Netzwerkintegration ermöglicht. Der Vor-Ort-Service in mehreren europäischen Ländern sorgt für zusätzliche Unterstützung und Sicherheit. - Firewall-Durchsatz von 3,74 Gbit/s für hohe Datenverarbeitungsgeschwindigkeit - VPN-Durchsatz von 0,69 Gbit/s für sichere Verbindungen - Echtzeit-Content-Filterung für Web und E-Mail zur Bedrohungserkennung - Unterstützung von WLAN-Standards wie Wi-Fi 4 und Wi-Fi 5 für flexible Netzwerknutzung - Inklusive Vor-Ort-Service in mehreren europäischen Ländern.819,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubiquiti Enterprise Firewall Core, FirewallEin Cloud-Gateway der Enterprise-Klasse mit 100 Gbps, das 79 Gbps IDS/IPS, eine Kapazität von über 22.500 Clients und mehr als 5.000 gleichzeitige IPsec-Tunnel bietet. RJ-45-Anschlüsse: 10 1/2.5/5/10 Gbit/s, WAN-Anschlüsse: 8. WLAN-Standard: kein WLAN, Frequenzband: keins, WLAN-Geschwindigkeit max.: kein WLAN. Anwendungsbereich: Business, Enterprise.4175,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist eine Subnetzmaske?
Eine Subnetzmaske ist eine 32-Bit-Zahl, die in einem IP-Netzwerk verwendet wird, um die Netzwerkadresse von der Hostadresse zu trennen. Sie wird verwendet, um zu bestimmen, welcher Teil einer IP-Adresse die Netzwerkadresse und welcher Teil die Hostadresse ist. Die Subnetzmaske wird normalerweise zusammen mit der IP-Adresse verwendet, um die Netzwerkkommunikation zu steuern. **
-
Wie funktioniert eine subnetzmaske?
Eine Subnetzmaske wird verwendet, um zu bestimmen, welche Teil einer IP-Adresse die Netzwerkadresse und welcher Teil die Hostadresse ist. Sie besteht aus einer Reihe von Binärzahlen, die die Größe des Netzwerkanteils der IP-Adresse angeben. Durch Anwenden der Subnetzmaske auf eine IP-Adresse kann ein Gerät bestimmen, ob ein Ziel innerhalb des lokalen Netzwerks liegt oder ob es über das Gateway erreicht werden muss. Die Subnetzmaske wird mit der IP-Adresse logisch verknüpft, um die Netzwerkadresse zu identifizieren und den Datenverkehr entsprechend zu routen. **
-
Was ist eine negierte Subnetzmaske?
Eine negierte Subnetzmaske ist eine Subnetzmaske, bei der alle Bits umgekehrt sind. Sie wird verwendet, um das Netzwerk-Präfix eines IP-Adressbereichs zu bestimmen. Durch die Negierung der Subnetzmaske erhält man die Bitmaske für das Host-Präfix. **
-
Wie berechnet man die Subnetzmaske?
Die Subnetzmaske wird basierend auf der Anzahl der benötigten Hosts in einem Netzwerk berechnet. Es gibt verschiedene Methoden zur Berechnung, aber eine häufig verwendete Methode ist die Verwendung der CIDR-Notation. Dabei wird die Anzahl der Bits in der Subnetzmaske bestimmt, indem die Anzahl der benötigten Hosts in eine Binärzahl umgewandelt und die Anzahl der führenden Einsen gezählt wird. Die restlichen Bits werden mit Nullen aufgefüllt, um die Subnetzmaske zu erstellen. **

Warum braucht man eine subnetzmaske?
Eine Subnetzmaske wird benötigt, um ein IP-Netzwerk in kleinere Teilnetze, sogenannte Subnetze, aufzuteilen. Sie definiert, welche Teil der IP-Adresse für das Netzwerk und welcher Teil für die Hosts in diesem Netzwerk reserviert ist. Ohne eine Subnetzmaske könnten Geräte im Netzwerk nicht korrekt kommunizieren, da sie nicht wüssten, welche IP-Adressen im selben Subnetz liegen. Die Subnetzmaske ermöglicht es, den Datenverkehr innerhalb des Netzwerks effizient zu steuern und die Sicherheit zu erhöhen, indem sie den Zugriff auf bestimmte Teilnetze beschränkt. Letztendlich ist die Subnetzmaske ein wesentliches Werkzeug zur Verwaltung und Organisation von IP-Netzwerken. **
Wofür wird die Subnetzmaske benötigt?
Die Subnetzmaske wird benötigt, um IP-Adressen in Netzwerken zu segmentieren und zu organisieren. Sie definiert, welcher Teil der IP-Adresse zur Identifizierung des Netzwerks und welcher Teil zur Identifizierung des Hosts verwendet wird. Die Subnetzmaske ermöglicht es, den Datenverkehr innerhalb eines Netzwerks zu steuern und den Zugriff auf Ressourcen zu kontrollieren. **
Top-Angebote
Produkte zum Begriff Subnetzmaske:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lernkarten Paket Fachkraft für Schutz und Sicherheit, Schulbücher von Princoso GmbHLernkarten Paket Fachkraft für Schutz und Sicherheit Erfolgreiches Lernen für die Abschlussprüfung mit unserem Lernkarten Paket Fachkraft für Schutz und Sicherheit. Der Klassiker! Mit wichtigem Prüfungswissen vollgepackte Lernkarten für Auszubildende. Mit der bewährten Lernkartei-Methode lernen Schüler und Studenten seit Jahrzehnten sehr erfolgreich. Der Stoff wird durch regelmässige Wiederholung sicher im Gedächtnis gespeichert. Jede Lernkarte ist vollgepackt mit Prüfungswissen Fachkraft für Schutz und Sicherheit. - Fachkraft für Schutz und Sicherheit - 10,5 x 7 cm - Prüfungsvorbereitung - Basis-Lernkarten und Sachkunde Vorne steht die prüfungsnahe Frage. Auf der Rückseite die kompakte Antwort. Mit diesem hilfreichen Paket aus 656 Lernkarten im praktischen Format 10,5 x 7 cm erhalten Berufsschüler einen gesunden Mix aus dem IHK-Prüfungskatalog. Das bedeutet im Klartext: Es ist nur Stoff drin, der für die Abschlussprüfung wichtig ist. Nicht umsonst erfreuen sich Lernkarten seit Jahrzehnten grosser Beliebtheit bei Jung und Alt. Denn durch das erfolgreiche Lernkarten-System werden schnelle und einfache Lernerfolge erzielt.57,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Subnetzmaske?
Welche Subnetzmaske wird benötigt, um die IP-Adressen in einem bestimmten Netzwerk zu segmentieren und zu organisieren? Die Subnetzmaske definiert, welche Teil der IP-Adresse für das Netzwerk und welcher Teil für die Hosts verwendet wird. Sie bestimmt auch die Anzahl der verfügbaren Hosts in einem Subnetz. Eine falsche Subnetzmaske kann zu Problemen bei der Kommunikation zwischen Geräten im Netzwerk führen. Daher ist es wichtig, die richtige Subnetzmaske entsprechend den Anforderungen des Netzwerks festzulegen. **
-
Wie berechne ich die Subnetzmaske und die Netzwerk-ID?
Die Subnetzmaske wird berechnet, indem man die Anzahl der Bits für das Netzwerk in der IP-Adresse mit 1en füllt und die restlichen Bits mit 0en auffüllt. Die Netzwerk-ID ist die IP-Adresse des Netzwerks, die durch die Subnetzmaske definiert wird. Man erhält sie, indem man die IP-Adresse mit der Subnetzmaske bitweise verundet. **
-
Was ist eine Subnetzmaske?
Eine Subnetzmaske ist eine 32-Bit-Zahl, die in einem IP-Netzwerk verwendet wird, um die Netzwerkadresse von der Hostadresse zu trennen. Sie wird verwendet, um zu bestimmen, welcher Teil einer IP-Adresse die Netzwerkadresse und welcher Teil die Hostadresse ist. Die Subnetzmaske wird normalerweise zusammen mit der IP-Adresse verwendet, um die Netzwerkkommunikation zu steuern. **
-
Wie funktioniert eine subnetzmaske?
Eine Subnetzmaske wird verwendet, um zu bestimmen, welche Teil einer IP-Adresse die Netzwerkadresse und welcher Teil die Hostadresse ist. Sie besteht aus einer Reihe von Binärzahlen, die die Größe des Netzwerkanteils der IP-Adresse angeben. Durch Anwenden der Subnetzmaske auf eine IP-Adresse kann ein Gerät bestimmen, ob ein Ziel innerhalb des lokalen Netzwerks liegt oder ob es über das Gateway erreicht werden muss. Die Subnetzmaske wird mit der IP-Adresse logisch verknüpft, um die Netzwerkadresse zu identifizieren und den Datenverkehr entsprechend zu routen. **
Ähnliche Suchbegriffe für Subnetzmaske
-
Securepoint FIREWALL RC100 G5, FirewallDie Securepoint Firewall RC100 G5 ist eine leistungsstarke UTM-Appliance, die für den Einsatz in kleinen bis mittelgrossen Netzwerken konzipiert wurde. Mit einer maximalen Benutzeranzahl von 25 bietet sie umfassende Sicherheitsfunktionen, darunter eine Firewall, ein VPN-Gateway, mehrere Virus- und Malware-Scanner sowie einen hochentwickelten Spam-Filter. Die Appliance gewährleistet durch Echtzeit-Content-Filterung für Web und E-Mail sowie Zero-Day-Protection einen hohen Schutz vor Bedrohungen. Die Unterstützung von ACME-Zertifikaten ermöglicht eine einfache Verwaltung von SSL-Zertifikaten. Die Firewall bietet einen Durchsatz von bis zu 3,74 Gbit/s und ist mit verschiedenen WLAN-Standards kompatibel, was eine flexible Netzwerkintegration ermöglicht. Der Vor-Ort-Service in mehreren europäischen Ländern sorgt für zusätzliche Unterstützung und Sicherheit. - Firewall-Durchsatz von 3,74 Gbit/s für hohe Datenverarbeitungsgeschwindigkeit - VPN-Durchsatz von 0,69 Gbit/s für sichere Verbindungen - Echtzeit-Content-Filterung für Web und E-Mail zur Bedrohungserkennung - Unterstützung von WLAN-Standards wie Wi-Fi 4 und Wi-Fi 5 für flexible Netzwerknutzung - Inklusive Vor-Ort-Service in mehreren europäischen Ländern.819,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubiquiti Enterprise Firewall Core, FirewallEin Cloud-Gateway der Enterprise-Klasse mit 100 Gbps, das 79 Gbps IDS/IPS, eine Kapazität von über 22.500 Clients und mehr als 5.000 gleichzeitige IPsec-Tunnel bietet. RJ-45-Anschlüsse: 10 1/2.5/5/10 Gbit/s, WAN-Anschlüsse: 8. WLAN-Standard: kein WLAN, Frequenzband: keins, WLAN-Geschwindigkeit max.: kein WLAN. Anwendungsbereich: Business, Enterprise.4175,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cisco Secure Firewall 1210CP - Sicherhei, FirewallDie Cisco Secure Firewall 1210CP ist eine kompakte Sicherheitslösung, die speziell für Desktop-Umgebungen entwickelt wurde. Sie bietet eine hohe Leistung und ist ideal für kleine bis mittelgrosse Unternehmen, die ihre Netzwerksicherheit verbessern möchten. Mit einer beeindruckenden Firewall-Durchsatzrate von 6,5 Gbit/s und einem VPN-Durchsatz von 5,5 Gbit/s gewährleistet dieses Gerät eine schnelle und zuverlässige Datenverarbeitung. Die Firewall unterstützt bis zu 175.000 gleichzeitige Sitzungen, was sie zu einer leistungsstarken Wahl für Unternehmen macht, die eine robuste Sicherheitsinfrastruktur benötigen. Darüber hinaus ist die Firewall mit 16 GB Arbeitsspeicher ausgestattet, was die Verarbeitungskapazität erhöht und eine effiziente Handhabung von Sicherheitsanwendungen ermöglicht. Die kompakte Bauweise erleichtert die Integration in bestehende IT-Umgebungen, ohne viel Platz in Anspruch zu nehmen. - Hohe Firewall-Durchsatzrate von 6,5 Gbit/s - VPN-Durchsatz von 5,5 Gbit/s - Unterstützt bis zu 175.000 gleichzeitige Sitzungen - Ausgestattet mit 16 GB Arbeitsspeicher.3499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cisco Secure Firewall 3k Series, FirewallDie Cisco Secure Firewall 3k Series ist eine hochmoderne Firewall-Lösung, die entwickelt wurde, um Netzwerksicherheit auf einem fortschrittlichen Niveau zu gewährleisten. Diese Firewall bietet eine robuste Sicherheitsarchitektur, die Unternehmen dabei unterstützt, ihre sensiblen Daten und Systeme vor Bedrohungen zu schützen. Mit einer Leistung von 400W AC Power Supply ist die Firewall für den Einsatz in anspruchsvollen Umgebungen konzipiert und gewährleistet eine zuverlässige Stromversorgung. Die Cisco Secure Firewall 3k Series ist nicht nur leistungsstark, sondern auch anpassungsfähig, um den sich ständig ändernden Anforderungen der IT-Sicherheit gerecht zu werden. Darüber hinaus zeigt das Engagement des Herstellers für Nachhaltigkeit durch die SBTi-Zertifizierung, dass Cisco bestrebt ist, umweltfreundliche Praktiken in der Produktentwicklung zu integrieren. Diese Firewall-Lösung ist ideal für Organisationen, die eine umfassende Sicherheitsstrategie implementieren möchten, um ihre Netzwerkinfrastruktur zu schützen und gleichzeitig die betriebliche Effizienz zu maximieren.2089,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine negierte Subnetzmaske?
Eine negierte Subnetzmaske ist eine Subnetzmaske, bei der alle Bits umgekehrt sind. Sie wird verwendet, um das Netzwerk-Präfix eines IP-Adressbereichs zu bestimmen. Durch die Negierung der Subnetzmaske erhält man die Bitmaske für das Host-Präfix. **
-
Wie berechnet man die Subnetzmaske?
Die Subnetzmaske wird basierend auf der Anzahl der benötigten Hosts in einem Netzwerk berechnet. Es gibt verschiedene Methoden zur Berechnung, aber eine häufig verwendete Methode ist die Verwendung der CIDR-Notation. Dabei wird die Anzahl der Bits in der Subnetzmaske bestimmt, indem die Anzahl der benötigten Hosts in eine Binärzahl umgewandelt und die Anzahl der führenden Einsen gezählt wird. Die restlichen Bits werden mit Nullen aufgefüllt, um die Subnetzmaske zu erstellen. **
-
Warum braucht man eine subnetzmaske?
Eine Subnetzmaske wird benötigt, um ein IP-Netzwerk in kleinere Teilnetze, sogenannte Subnetze, aufzuteilen. Sie definiert, welche Teil der IP-Adresse für das Netzwerk und welcher Teil für die Hosts in diesem Netzwerk reserviert ist. Ohne eine Subnetzmaske könnten Geräte im Netzwerk nicht korrekt kommunizieren, da sie nicht wüssten, welche IP-Adressen im selben Subnetz liegen. Die Subnetzmaske ermöglicht es, den Datenverkehr innerhalb des Netzwerks effizient zu steuern und die Sicherheit zu erhöhen, indem sie den Zugriff auf bestimmte Teilnetze beschränkt. Letztendlich ist die Subnetzmaske ein wesentliches Werkzeug zur Verwaltung und Organisation von IP-Netzwerken. **
-
Wofür wird die Subnetzmaske benötigt?
Die Subnetzmaske wird benötigt, um IP-Adressen in Netzwerken zu segmentieren und zu organisieren. Sie definiert, welcher Teil der IP-Adresse zur Identifizierung des Netzwerks und welcher Teil zur Identifizierung des Hosts verwendet wird. Die Subnetzmaske ermöglicht es, den Datenverkehr innerhalb eines Netzwerks zu steuern und den Zugriff auf Ressourcen zu kontrollieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.